
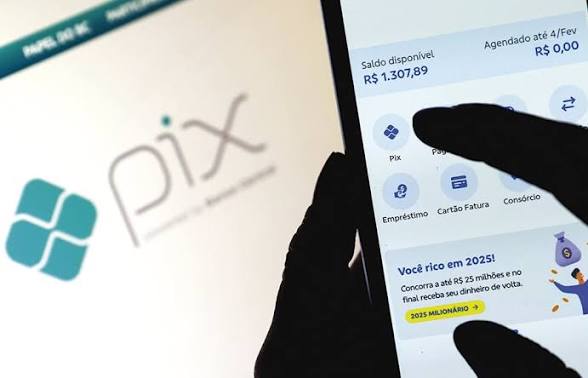
Um incidente de segurança nos sistemas da Secretaria do Tesouro Nacional expôs dados pessoais de aproximadamente 30 mil cadastros e informações relacionadas a cerca de 4 mil chaves Pix utilizadas por beneficiários de pagamentos do Governo Federal. O caso foi comunicado oficialmente pelo Ministério da Fazenda nesta sexta-feira (13).
Segundo o Tesouro Nacional, o acesso não autorizado ocorreu em 4 de novembro e atingiu informações armazenadas no sistema e-Serviços, plataforma utilizada para solicitação e acompanhamento de serviços do órgão.
Entre os dados acessados estão nomes, números de CPF e endereços de e-mail cadastrados na plataforma. Também foi atingida uma base utilizada para consultas analíticas internas, que continha aproximadamente 4 mil chaves Pix de beneficiários de pagamentos federais, além de informações relacionadas às transações.
O órgão informou que o incidente não provocou prejuízo financeiro e que nenhum sistema estruturante do Tesouro Nacional foi comprometido. O acesso indevido foi identificado e contido por mecanismos de segurança e monitoramento da rede.
Apesar disso, a exposição de informações pessoais exige atenção. De acordo com o comunicado oficial, os dados podem ser utilizados por terceiros para tornar tentativas de fraude mais convincentes, especialmente em contatos que simulam comunicações de órgãos públicos.
A orientação é desconfiar de mensagens, ligações ou e-mails que solicitem senhas, informações pessoais, pagamentos ou qualquer tipo de transferência financeira. A existência de dados verdadeiros em uma abordagem não significa que o contato seja legítimo.
Após identificar o incidente, o Tesouro Nacional reforçou o monitoramento, implementou medidas adicionais de proteção e iniciou uma investigação técnica para determinar a origem e a extensão do acesso não autorizado.
O Ministério da Fazenda também informou que comunicou o caso à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo.
A ocorrência reacende o alerta sobre a segurança de informações pessoais mantidas em sistemas públicos e a necessidade de atenção redobrada diante de tentativas de golpes digitais.