
Investigação aponta participação de funcionário de rede varejista e uso de e-mail invadido, perfil falso e notas fiscais fraudulentas
Cinco integrantes de uma associação criminosa investigada por tentar furtar uma carga de bebidas avaliada em R$ 1 milhão foram presos na manhã desta quinta-feira (17), em uma operação da Polícia Civil do Paraná (PCPR).
As prisões aconteceram em Londrina e Curitiba, no Paraná, e Soledade, no Rio Grande do Sul.
Os alvos são investigados pelos crimes de furto qualificado por fraude, abuso de confiança e concurso de pessoas, além de associação criminosa.
Durante a operação, foram cumpridos cinco mandados de prisão preventiva e cinco mandados de busca e apreensão.
Operação busca provas da tentativa de furto
As buscas tiveram como objetivo apreender dispositivos eletrônicos, mídias digitais, veículos e documentos que teriam sido utilizados na preparação e execução do crime.
A ação também buscou consolidar as provas obtidas durante a fase sigilosa da investigação e identificar um eventual envolvimento de outras pessoas.
Tentativa de furto ocorreu em dezembro de 2025
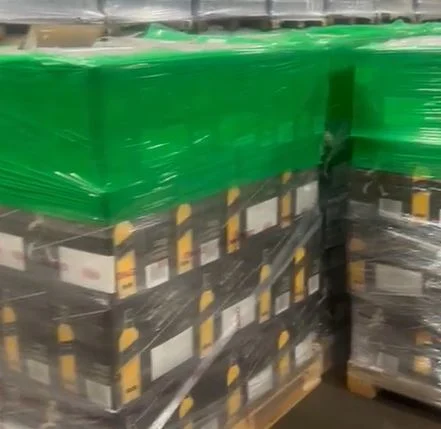
O crime aconteceu em 16 de dezembro de 2025, no centro de distribuição de uma grande rede varejista de supermercados localizado em Cambé, no Norte do Paraná.
A ação criminosa tinha como objetivo subtrair uma carga de bebidas avaliada em mais de R$ 1 milhão.
Segundo as investigações, o crime contou com facilitação interna, por meio da participação direta de um funcionário do setor de logística da empresa vítima.
De acordo com a investigação, o funcionário teria utilizado seu conhecimento sobre os fluxos de trabalho, as rotinas de carregamento e os sistemas corporativos internos para idealizar e articular o plano e tentar neutralizar os mecanismos de vigilância da empresa.
Grupo teria invadido e-mail corporativo
A investigação identificou uma estrutura tecnológica e operacional utilizada pelos suspeitos.
O grupo teria invadido o e-mail corporativo de um gestor da rede de supermercados, obtendo credenciais de acesso e códigos de autenticação em duas etapas.
Com isso, os investigados teriam conseguido interceptar documentos e ordens de faturamento.
Perfil falso foi criado em aplicativo de mensagens
Ainda segundo a investigação, os suspeitos utilizaram números de telefone cadastrados em nome de terceiros, conhecidos como “laranjas”, para criar um perfil falso em um aplicativo de mensagens.
O perfil se passava por uma funcionária responsável pela liberação de cargas.
A partir disso, teriam sido emitidas ordens fraudulentas diretamente aos operadores do pátio logístico.
Notas fiscais falsas foram usadas na tentativa
Para tentar dar aparência de legalidade à operação, o grupo teria providenciado notas fiscais falsas.
Os documentos foram entregues fisicamente no centro de distribuição, em uma tentativa de burlar a portaria e autorizar a saída do caminhão de transporte contratado pelos investigados.
A tentativa de furto, porém, não foi concluída.
As inconsistências foram percebidas antes que o caminhão carregado deixasse o local, impedindo a consumação do crime.