
Sistema interno utilizado pela NSA para comunicações confidenciais está fora do ar. Fontes afirmam que não há evidências de ataque cibernético, enquanto a agência investiga a extensão do problema.
Uma rede altamente confidencial utilizada pela Agência de Segurança Nacional dos Estados Unidos (NSA) para comunicações internas está fora de funcionamento nesta terça-feira, 17 de novembro de 2026.
O problema atinge a NSA Net, sistema que permite aos funcionários da agência compartilhar informações sigilosas dentro da própria instituição.
A interrupção foi relatada por seis pessoas familiarizadas com a situação. Até o momento, não foram identificadas evidências de que a falha tenha sido provocada por um ataque cibernético.
Agência investiga dimensão da interrupção
A NSA trabalha para compreender a extensão do problema que afeta sua rede de comunicações internas.
Segundo as informações divulgadas, ainda não foram esclarecidas as causas da interrupção nem o alcance dos possíveis impactos sobre as atividades da agência.
O sistema afetado é utilizado para a circulação de informações confidenciais entre funcionários, tornando seu funcionamento importante para a comunicação interna da instituição.
Apesar da sensibilidade da rede, as fontes consultadas afirmaram que não existem, até agora, evidências de invasão ou ataque cibernético.
Funcionários tiveram horários de chegada escalonados
Enquanto avalia a situação, a Agência de Segurança Nacional adotou horários escalonados de chegada para seus funcionários.
A medida foi implementada durante os trabalhos destinados a compreender a dimensão da falha.
Não foram divulgados detalhes sobre o número de profissionais afetados ou sobre uma previsão de restabelecimento da rede.
NSA Net é utilizada para informações sigilosas
A NSA Net é uma rede interna empregada pela Agência de Segurança Nacional para a comunicação de informações altamente confidenciais.
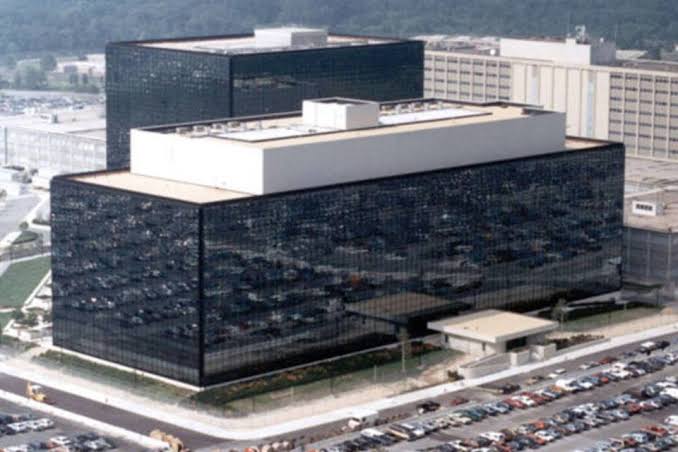
A instituição possui sede em Fort Meade, no estado de Maryland, nos Estados Unidos.
A interrupção ocorre em um sistema considerado sensível devido à natureza das informações compartilhadas internamente.
Até a última atualização, não havia confirmação de ataque cibernético nem informações sobre quando o serviço seria normalizado.