
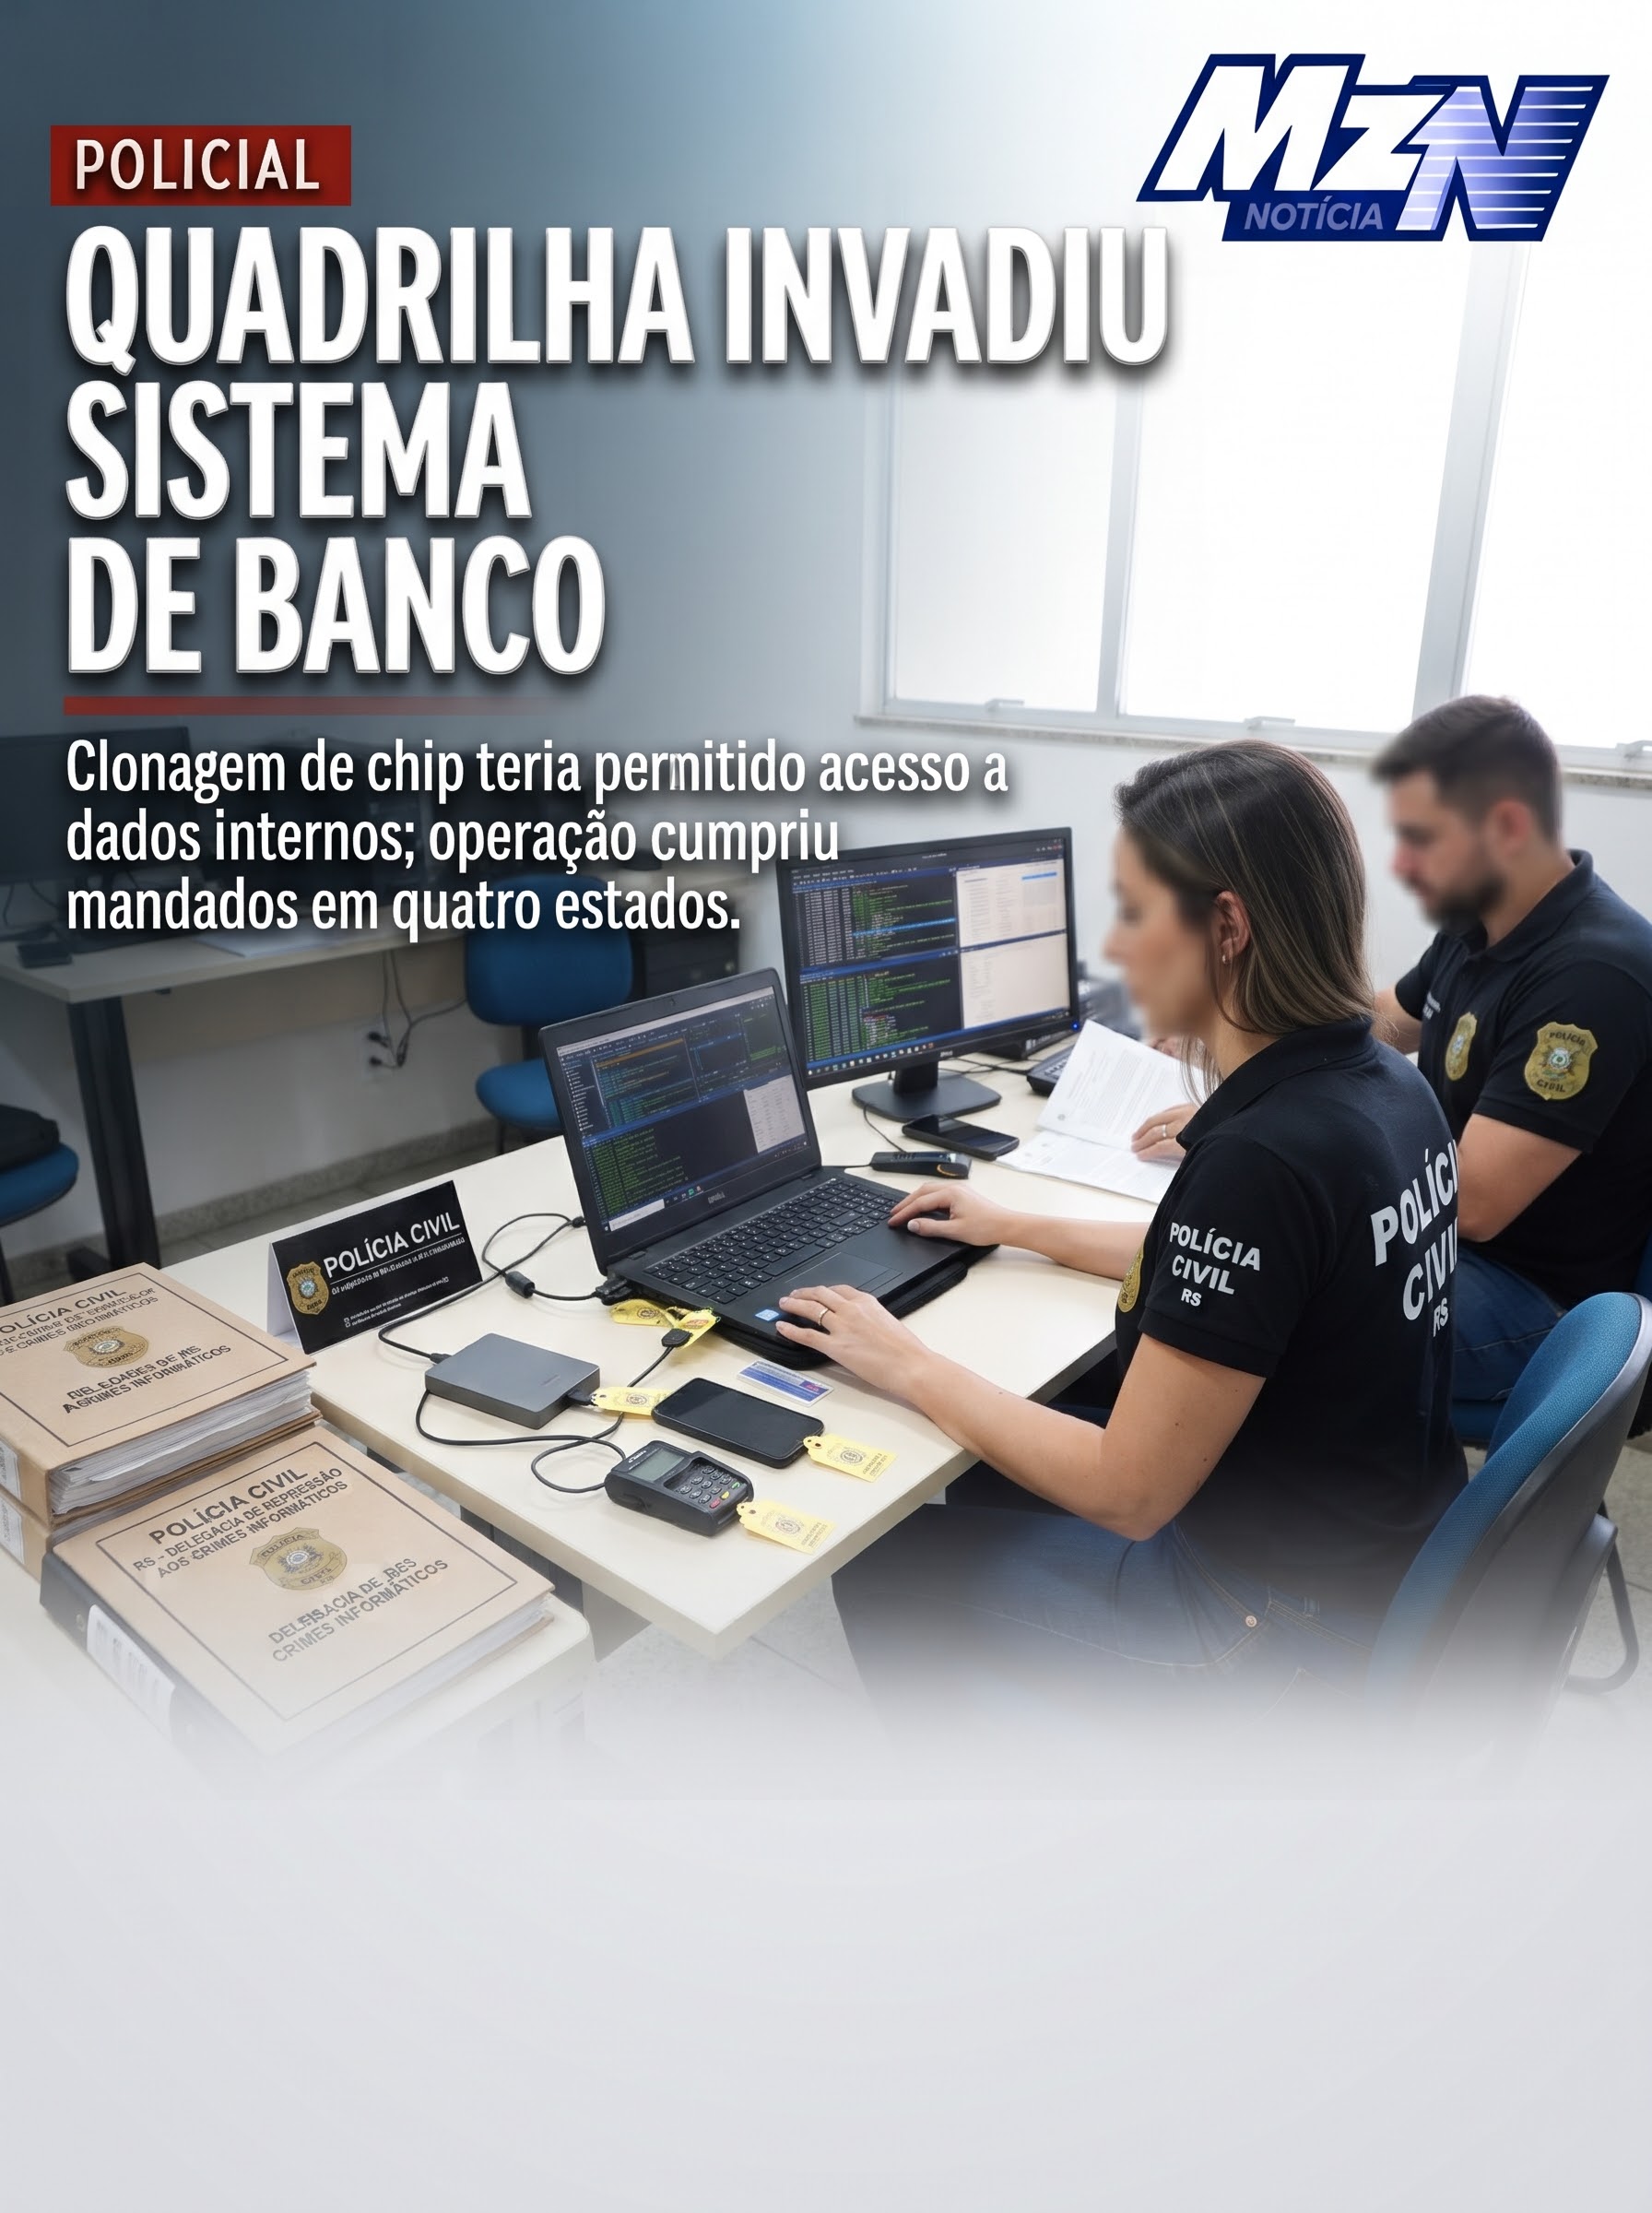
Uma investigação da Polícia Civil do Rio Grande do Sul revelou um esquema criminoso que teria utilizado a clonagem da linha telefônica de um funcionário para invadir sistemas internos de uma instituição financeira. A apuração levou à deflagração da Operação Chave-Mestra nesta quarta-feira (4), com cumprimento de mandados em quatro estados.
A ação teve como alvo uma organização suspeita de atuar em fraudes financeiras, invasões de sistemas e comercialização de serviços clandestinos. As diligências ocorreram no Paraná, no Distrito Federal, em Goiás e no Rio de Janeiro.
Foram expedidos seis mandados de prisão preventiva e dez de busca e apreensão, além de determinações para bloqueio de contas bancárias e ativos em criptomoedas. Até a atualização divulgada pela Polícia Civil, cinco pessoas haviam sido presas.
O caso investigado começou em dezembro de 2025, quando a linha telefônica de um funcionário de um banco público de fomento deixou de funcionar repentinamente. Os criminosos teriam utilizado a técnica conhecida como SIM swap, que permite transferir indevidamente o número de telefone de uma vítima para outro chip.
Com o controle da linha, os suspeitos passaram a receber códigos de autenticação enviados por SMS e conseguiram redefinir as credenciais corporativas do funcionário. A partir desse acesso, tiveram contato com arquivos internos da instituição, incluindo documentos relacionados à infraestrutura tecnológica e à segurança do banco.
A invasão permaneceu ativa por aproximadamente 48 horas. Durante esse período, os criminosos tentaram obter privilégios maiores de acesso aos sistemas financeiros, mas os pedidos foram identificados e barrados pela equipe da instituição. Segundo a investigação, não houve movimentação financeira decorrente daquela invasão.
A apuração identificou ainda a possível participação de um funcionário de uma operadora de telefonia, suspeito de facilitar a transferência indevida da linha. Ele e um familiar teriam recebido aproximadamente R$ 44,7 mil em transferências via Pix de integrantes do grupo.
Além da invasão ao banco, os investigadores descobriram que a organização oferecia serviços ilegais pela internet, incluindo transferência clandestina de linhas telefônicas, exposição de dados pessoais e suposta exclusão de registros do Banco Nacional de Mandados de Prisão.
O cruzamento de informações bancárias e telemáticas identificou movimentações consideradas suspeitas superiores a R$ 3,7 milhões nas contas de investigados, além de depósitos em criptoativos estimados em aproximadamente R$ 5 milhões. A Polícia Civil segue apurando a extensão do esquema e a participação individual dos suspeitos.